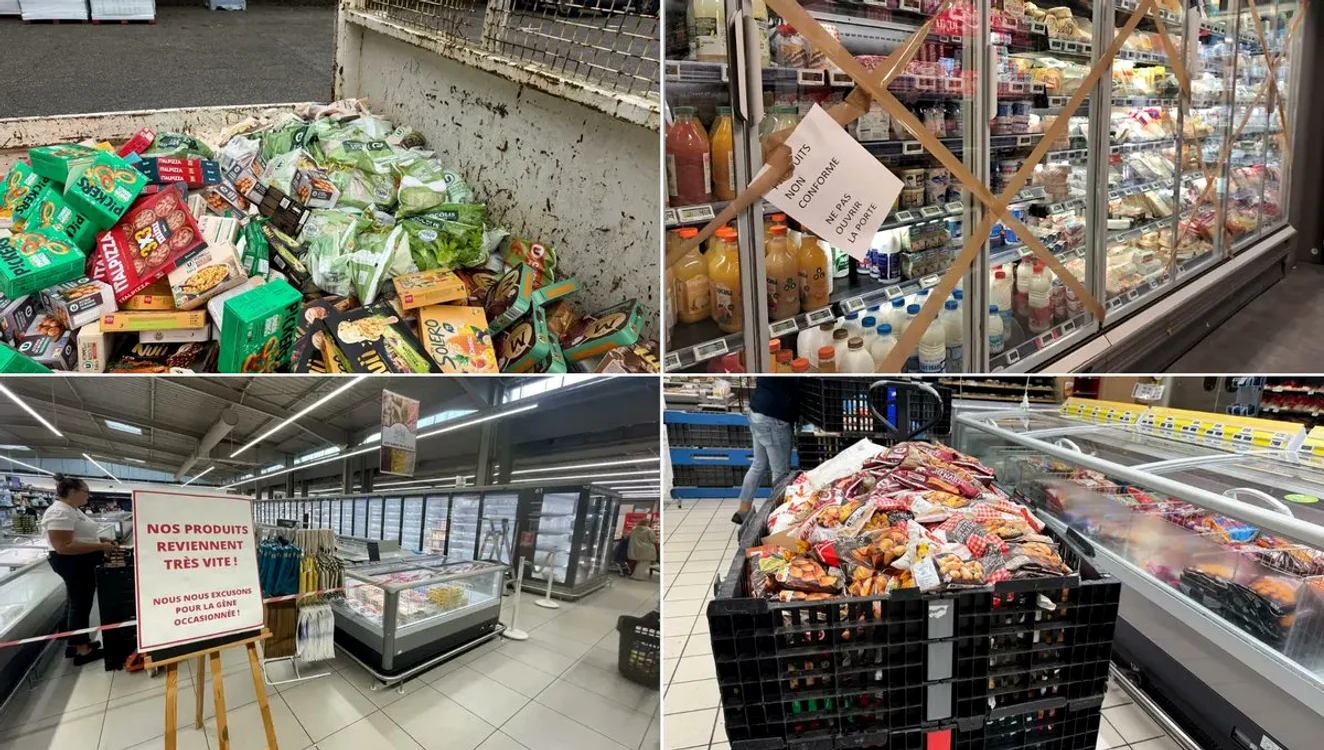
În noaptea de 2 spre 3 noiembrie, echipamentele frigorifice din şase magazine ale aceluiaşi lanţ comercial din România au înregistrat, în jurul orei 1:30, creşteri bruște de temperatură. Problemele au fost observate abia dimineaţa, în jurul orei 8:00, iar incidentul a fost raportat Directoratului Naţional de Securitate Cibernetică (DNSC) ca un posibil atac cibernetic.
Conform declaraţiei directorului DNSC, Dan Cîmpean, controllerele care gestionau frigiderele erau conectate la internet prin routere GSM cu IP fix şi rulau versiuni vechi de software, elemente ce ar fi putut permite accesul la sistemele de comandă. DNSC a verificat modul de acces şi a furnizat recomandări tehnice pentru izolarea echipamentelor şi actualizarea programelor vulnerabile.
Compania Sabcobel, specializată în instalaţii frigorifice, a explicat că atacatorii ar fi intervenit asupra vaporizatoarelor, comandându-le să funcţioneze continuu în modul de dezgheţare, ceea ce a condus la încălzirea vitrinelor şi spaţiilor de depozitare. Specialiştii au mai precizat că, în unele situaţii, actualizarea software nu este suficientă şi poate fi necesară înlocuirea fizică a unităţilor de comandă.
DNSC a confirmat că celelalte sisteme informatice ale retailerului nu au fost afectate şi că incidentul nu s-a propagat la infrastructuri IT adiţionale. Cazul românesc s-a înregistrat în aceeaşi zi cu atacuri similare raportate în mai multe state europene, unde supermarketuri au constatat creşteri ale temperaturilor în vitrine şi au fost nevoite să scoată din vânzare produse perisabile.
Comisarul european pentru agricultură şi alimentaţie, Christophe Hansen, a calificat aceste atacuri drept „profund îngrijorătoare”, avertizând asupra tentativelor de perturbare a lanţului de aprovizionare cu alimente şi asupra impactului asupra încrederii consumatorilor. Hansen a subliniat că, deşi securitatea alimentară nu este ameninţată pe termen imediat, risipa şi pierderile pentru întreprinderi sunt reale.
Comentarii recente